뉴스레터
디노텍이 엄선한 보안 소식과 업계 동향을 전해드립니다.
구독신청
Weekly News • 2026-10-23(금)
🌐
매일 빠르게 변하는 IT 이슈, 일일이 찾아볼 시간이 없다면?
디노텍이 핵심 정보만 신속히 파악할 수 있도록
'TOP 5'
로 엄선하여 전달합니다.
Weekly News Top 5
|
AI
/ 보안
전 세계 웹사이트 ‘해킹 비상’…AI가 치명적 보안 결함 찾았다
전 세계 웹사이트에서 널리 쓰이는 프로그래밍 언어 PHP에서 치명적인 보안 취약점 2건이 발견돼 긴급 보안 패치가 배포됐다. 일부 해커들의 공격 시도가...
|
Key takeaway
PHP 자체에서 발견된 이번 결함은 홈페이지를 안전하게 개발했더라도 운영 중인 런타임
취약점만으로 침해가 가능할 수 있음을 보여준 사례입니다.
패치 완료 후에도 안심할 수 없으며, 인터넷 노출 서버 모니터링과 WAF·EDR 연계 점검이 필요합니다.

|
AI
/ 보안
“공격해줘”⋯ AI, 명령 한 줄에 내부망까지 알아서 뚫었다
전문적인 해킹 지식이 없는 사람도 인공지능(AI) 자율 침투 도구에 ‘공격하라’는 짧은 자연어 명령 한 줄만 입력하면 내부망을 뚫고 원격 제어까지 실행할 수
있다는 실험 결과가...
|
Key
takeaway
AI 자율 침투 도구는 짧은 자연어 명령만으로 초기 침투를 넘어 내부망 탐색과 원격 명령 실행까지 이어질 수 있음을 보여주었습니다.
이에 따라 보안 대응도 패턴 탐지를 넘어 실시간 이상행위 탐지와 로그 기반 검증 체계로 고도화될 필요가 있습니다.
➡️ 관련
콘텐츠 보기
|
보안
/ 해킹
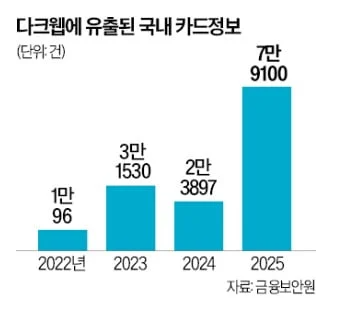
[단독] 다크웹 유출된 국내 카드정보 8만건
일종의 디지털 암시장인 ‘다크웹’에 유출된 국내 신용카드 정보가 3년만에 8배 수준으로 늘었다. 최근 금융권 해킹 사태로 유출된 개인 정보도 적지 않아...
|
Key
takeaway
다크웹에 유통되는 국내 카드정보가 급증하면서 카드 유출은 단순 노출을 넘어 후속 사기 피해로 이어질 가능성이 커지고 있습니다.
카드사 FDS만으로 안심하기보다 보안이 약한 가맹점 결제 구간을 점검하고 유출 정황이 보이면 즉시 차단·재발급으로 이어져야 합니다.

|
보안
/ 해킹
할리스 276만건 유출, 개편용 임시파일서 발생…11년치 고객정보 미파기 쟁점
할리스의 개인정보 유출 사고가 과거 멤버십 개편 때 만든 임시 데이터 파일에서 발생하면서, 목적이 끝난 고객정보의 보관·파기 관리가 쟁점으로 떠올랐다...
|
Key
takeaway
크립토재킹처럼 컴퓨팅 자원을 노린 단순 침입도 클라우드 내 방치된 과거 데이터와 결합하면 대형 유출 사고로 악화할 수 있습니다. 시스템 개편 시 누락된 데이터
정비는 물론, 외부 수탁업체 관리·감독과 접근 권한 통제를 강화해 침투 경로를 차단해야 합니다.

|
보안
/ 해킹
‘가짜 인공지능’ 미끼에…美 1200 개 기업 정보 털렸다
전 세계적으로 인공지능(AI) 침투 도구를 활용한 사이버 보안 사고가 잇따르는 가운데 미국에서 기업들의 AI 도입 열풍을 정조준한 신종 사이버 공격이
동시다발적으로...
|
Key
takeaway
가짜 AI 설치·업데이트를 미끼로 한 공격은 비밀번호 탈취를 넘어 세션 쿠키·인증 토큰 탈취로 이어질 수 있습니다.
조직은 승인된 AI 도구만 사용하도록 통제하고 체크포인트 Workforce AI Security와 같은 가시화·통제 체계로 섀도우 AI와 토큰 보호를 함께 강화해야
합니다.
➡️ 관련
콘텐츠 보기
안전한 비즈니스 환경을 위한 IT 인프라&보안 파트너, 디노텍
© 2026 Dinnotek. All rights reserved
-
PREV 10월 2주차 뉴스클리핑
-
NEXT 다음 글이 없습니다.